Microsoft 365 Business Premium ed E5 coprono molti controlli tecnici NIS2. Cosa fanno Defender, Intune ed Entra ID, cosa aggiunge Nispo per la compliance NIS2 e come lavorano insieme.
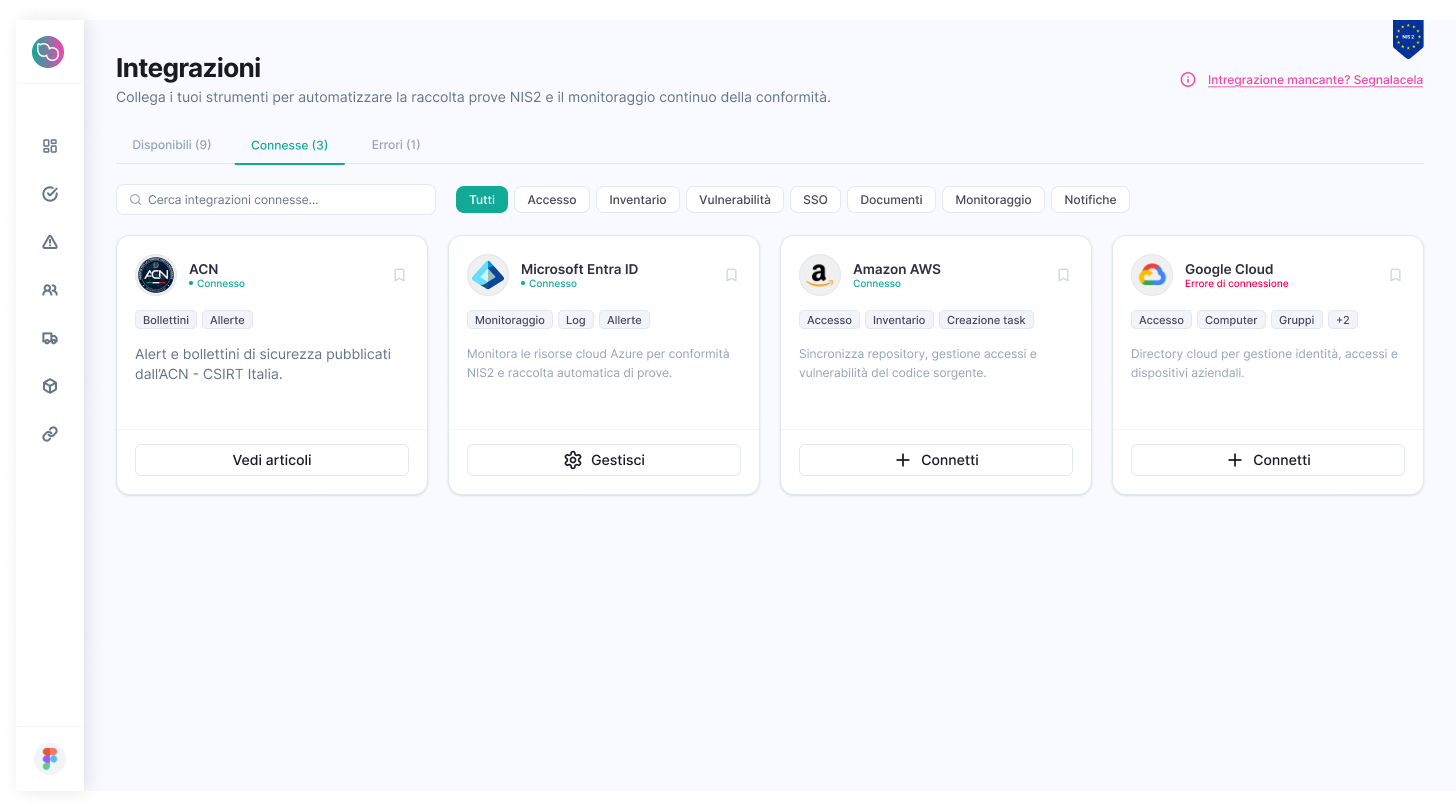
Gli strumenti Microsoft applicano molti controlli tecnici richiesti dalla NIS2. La sovrapposizione con una piattaforma di compliance esiste, ed è giusto dirlo: ecco dove finisce il lavoro di Microsoft e dove inizia quello di Nispo.
In breve
- Nispo è complementare agli strumenti Microsoft e non li sostituisce: Entra ID, Intune e Defender applicano i controlli tecnici, Nispo gestisce la compliance NIS2 (requisiti, evidenze, fornitori, remediation, report).
- Gli strumenti Microsoft non tengono il registro dei requisiti ACN, le policy approvate dalla direzione, la valutazione dei fornitori e i report per l’organo di gestione.
- Nispo legge Microsoft 365 / Entra ID in sola lettura tramite Microsoft Graph API e registra gli esiti come evidenze. Non modifica configurazioni e non rileva minacce.
Cosa copre Microsoft
Con Microsoft 365 Business Premium o E3/E5 hai già in licenza, a seconda del piano, Entra ID (MFA, accesso condizionale), Intune (gestione e conformità dei dispositivi), Defender (protezione di endpoint ed email) e Purview (protezione dei dati, con Compliance Manager). Configurati bene, attuano una parte importante dei requisiti tecnici delle misure ACN.
Le misure ACN però contengono anche requisiti amministrativi (policy, piani, registri, valutazione dei fornitori, approvazione della direzione) e valgono anche per i sistemi fuori da Microsoft 365. Tenere questo registro non è il compito di uno strumento di sicurezza: è quello di una piattaforma di compliance.
Chi fa cosa
| Area | Strumenti Microsoft (applicano) | Nispo (gestisce e documenta) |
|---|---|---|
| MFA e account privilegiati | Entra ID | Verifica la MFA via Graph, segnala gli amministratori senza MFA e ne traccia la remediation |
| Dispositivi | Intune | Importa i dispositivi nell’inventario, con i responsabili |
| Endpoint, email e dati | Defender, Purview | Non rileva minacce; tiene policy ed evidenze collegate ai requisiti |
| Valutazione normativa | Compliance Manager, per l’ambiente Microsoft | Registro sulle misure ACN, anche per i sistemi non Microsoft |
| Policy, fornitori, direzione | Non è il loro scopo | Template e approvazioni, registro fornitori, report per la direzione |
| Incidenti | Defender e i SIEM rilevano | Bollettini CSIRT Italia, piano di risposta; il servizio di incident response supporta le notifiche |
Come si collega Nispo
In sola lettura su Microsoft Graph API: legge utenti, ruoli amministrativi, stato della MFA, dispositivi e licenze, senza modificare nulla. La connessione richiede circa 5 minuti, le prime verifiche 10-15 minuti. Nispo si integra anche con Google Workspace, AWS e Google Cloud: controlli tecnici NIS2.
Ho Business Premium: mi serve Nispo?
Probabilmente no, se un team tiene già registro dei requisiti ACN, policy approvate, valutazione dei fornitori e report per la direzione. Probabilmente sì, se gli strumenti Microsoft sono configurati ma la prova della conformità vive in Excel, cartelle ed email. In entrambi i casi gli strumenti Microsoft restano necessari.
Per vedere la differenza sui tuoi dati, prenota una demo di 30 minuti: colleghiamo il tuo tenant in sola lettura e guardi controlli ed evidenze reali.