Controlli ACN mappati
Registro dei controlli strutturato sulle misure di sicurezza di base ACN, con codice, area, responsabile e stato per ogni requisito.
Piattaforma e funzionalità →Nispo · Piattaforma di gestione della compliance NIS2
Controlli, evidenze, fornitori e remediation NIS2 in un'unica piattaforma. Progettata per le organizzazioni soggette alla NIS2 in Italia: D.Lgs. 138/2024 e misure di sicurezza di base dell'ACN.
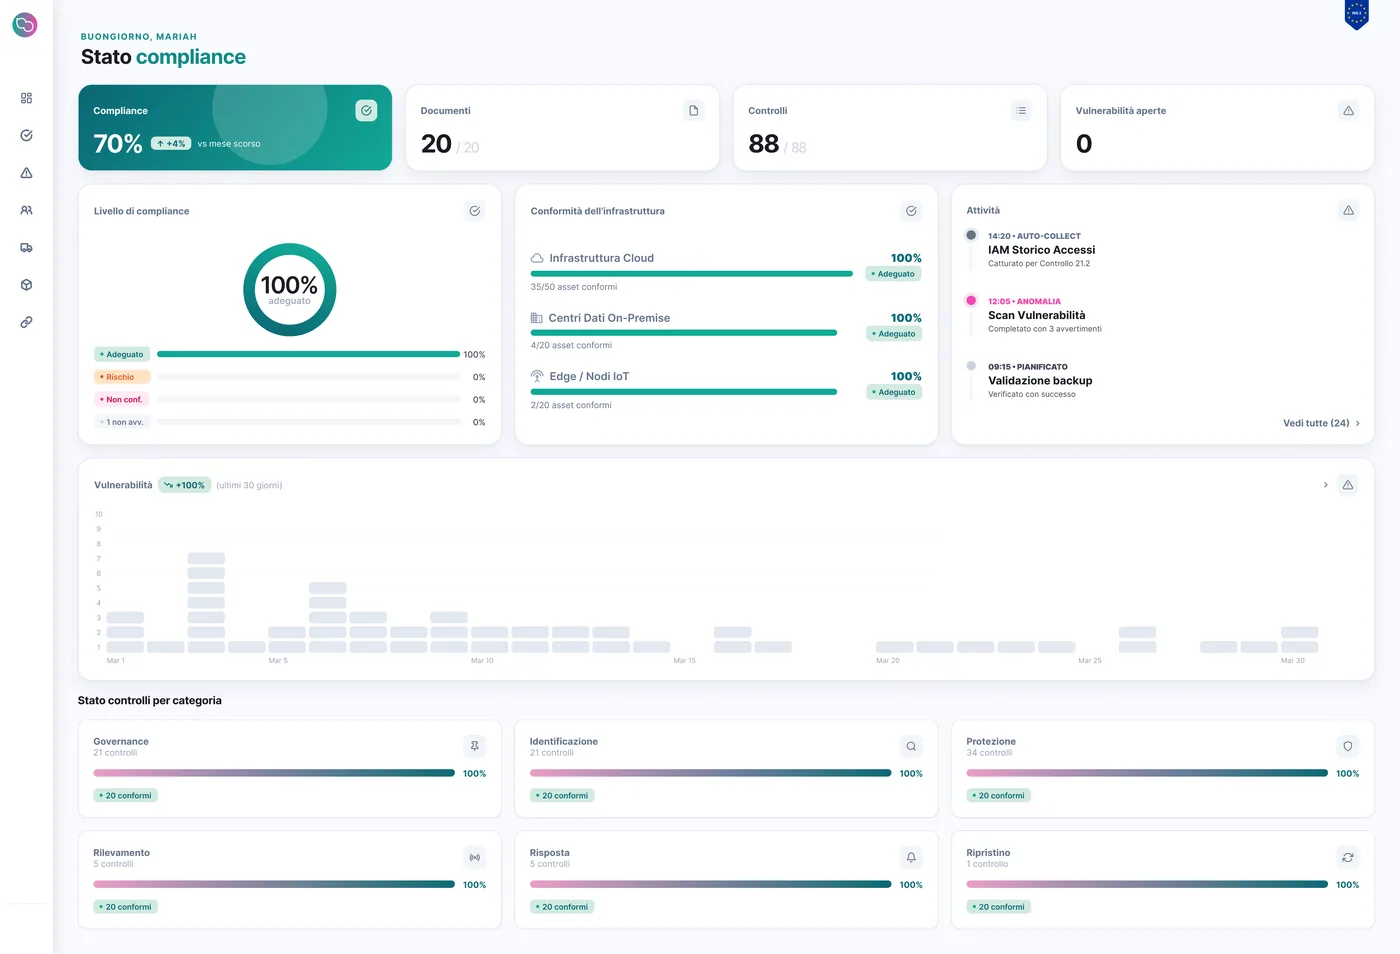
Schermata reale della piattaforma, con dati dimostrativi
Cosa fa
Registro dei controlli strutturato sulle misure di sicurezza di base ACN, con codice, area, responsabile e stato per ogni requisito.
Piattaforma e funzionalità →Ogni prova con data, fonte e responsabile. Le verifiche su Microsoft 365, Google Workspace, AWS e Google Cloud registrano l’esito in automatico.
Gestione delle evidenze →Gap ordinati per priorità; ogni gap diventa un’attività con responsabile, scadenza e verifica di chiusura.
Gap assessment NIS2 →Template di policy versionati e approvati; registro fornitori con criticità, questionari e scadenze.
Fornitori e supply chain →Dashboard per area, report per l’organo di gestione ed export PDF e CSV per chi verifica.
Report di compliance NIS2 →Il problema
Le misure ACN chiedono documentazione aggiornata a ogni cambiamento e facilmente fruibile, oltre a controlli tecnici verificati. Con checklist, cartelle condivise e test fatti una volta ogni tanto, ogni verifica ricomincia da zero.
Cinque attriti che ritroviamo in quasi ogni azienda al primo assessment.
Screenshot, export e verbali distribuiti tra caselle email e cartelle condivise. Nessuno sa quale versione è quella valida.
Una gap analysis descrive lo stato di un giorno. La configurazione dei sistemi cambia ogni settimana.
La sicurezza della supply chain è un obbligo, ma i questionari restano allegati a una mail senza scadenze né esiti.
Gli organi di gestione approvano le misure e ne rispondono. Senza un registro, dimostrare la diligenza richiede settimane.
Una policy approvata non dice se un attaccante può entrare. Senza test tecnici, le misure restano sulla carta.
Scadenze verso il CSIRT Italia da quando si viene a conoscenza dell'incidente; la relazione finale entro un mese.
Come funziona
Nispo verifica in automatico ciò che può leggere dai sistemi integrati — Microsoft 365, Google Workspace, AWS, Google Cloud — e organizza tutto il resto: requisiti, documenti, fornitori e attività. Dove serve una verifica sul campo, intervengono i nostri specialisti.
Imposti categoria (importante o essenziale), perimetro e responsabili. Il registro dei controlli segue le misure di sicurezza di base ACN.
Colleghi Microsoft 365, Google Workspace, AWS o Google Cloud per le verifiche automatiche; per il resto carichi documenti ed evidenze, partendo dai template.
I gap diventano attività con responsabile e scadenza. Dove serve, penetration test e vulnerability assessment ne verificano l’efficacia.
Dashboard, report per la direzione ed export per le verifiche, aggiornati a ogni nuova verifica, documento o attività.
↻ Il ciclo riparte a ogni cambiamento di sistemi, fornitori o regole ACN. Il flusso completo, passo per passo →
Integrazioni
Nispo si collega a Microsoft 365 / Entra ID in sola lettura e si integra con Google Workspace, AWS e Google Cloud: le verifiche dei controlli e l’inventario si aggiornano da soli. I bollettini del CSIRT Italia arrivano in piattaforma.
Per gli altri sistemi, come server on-premise e apparati di rete, i controlli si gestiscono con evidenze caricate. Cosa verifica ogni integrazione →
Nispo e Microsoft 365
Con Microsoft 365 Business Premium o E3/E5 hai già strumenti che attuano molti requisiti tecnici. Nispo non li sostituisce: li usa come fonte di evidenze e gestisce il resto.
NIS2 in Italia
In Italia i requisiti concreti sono quelli del D.Lgs. 138/2024 e delle determinazioni ACN. Nispo parte da lì.
Per chi è
Servizi
Quando la piattaforma individua un gap, i nostri specialisti ti aiutano a verificarlo e a chiuderlo. I risultati tornano nel registro come azioni ed evidenze per l'audit.
La NIS2 chiede di valutare l'efficacia delle misure di sicurezza. Un penetration test lo fa nel modo più diretto: i nostri specialisti provano a entrare, come farebbe un attaccante, e documentano cosa riesce e perché.
| Finding | Gravità | Nel registro |
|---|---|---|
| Pannello di amministrazione esposto con credenziali di defaultPerimetro esterno | Critica | In remediation · M. Ferri |
| Firma SMB non richiesta sui file serverRete interna | Alta | Assegnata · IT |
| Account di servizio con privilegi di Domain AdminActive Directory | Alta | Assegnata · IT |
| TLS 1.0 abilitato sul portale clientiPerimetro esterno | Media | Chiusa · retest superato |
| Enumerazione degli utenti sulla VPNPerimetro esterno | Media | Pianificata |
Test che misurano quanto sistemi, rete e identità reggono a un attacco reale.
Phishing e formazione con risultati che valgono come evidenza.
Preparazione agli incidenti e continuità operativa verificate sul campo.
Un CISO dedicato, senza assumerlo a tempo pieno.
I servizi si acquistano anche senza la piattaforma. Richiedi un assessment → Tutti i servizi →
Demo di 30 minuti sul tuo tenant Microsoft 365: ti mostriamo controlli, evidenze e gap reali, e da dove iniziare.