Confronto tra le soluzioni per la compliance NIS2 in Italia: Excel, consulenza, piattaforme GRC internazionali, strumenti di sicurezza Microsoft 365 e tool verticali italiani come Nispo. Criteri di scelta, costi e tabella comparativa.
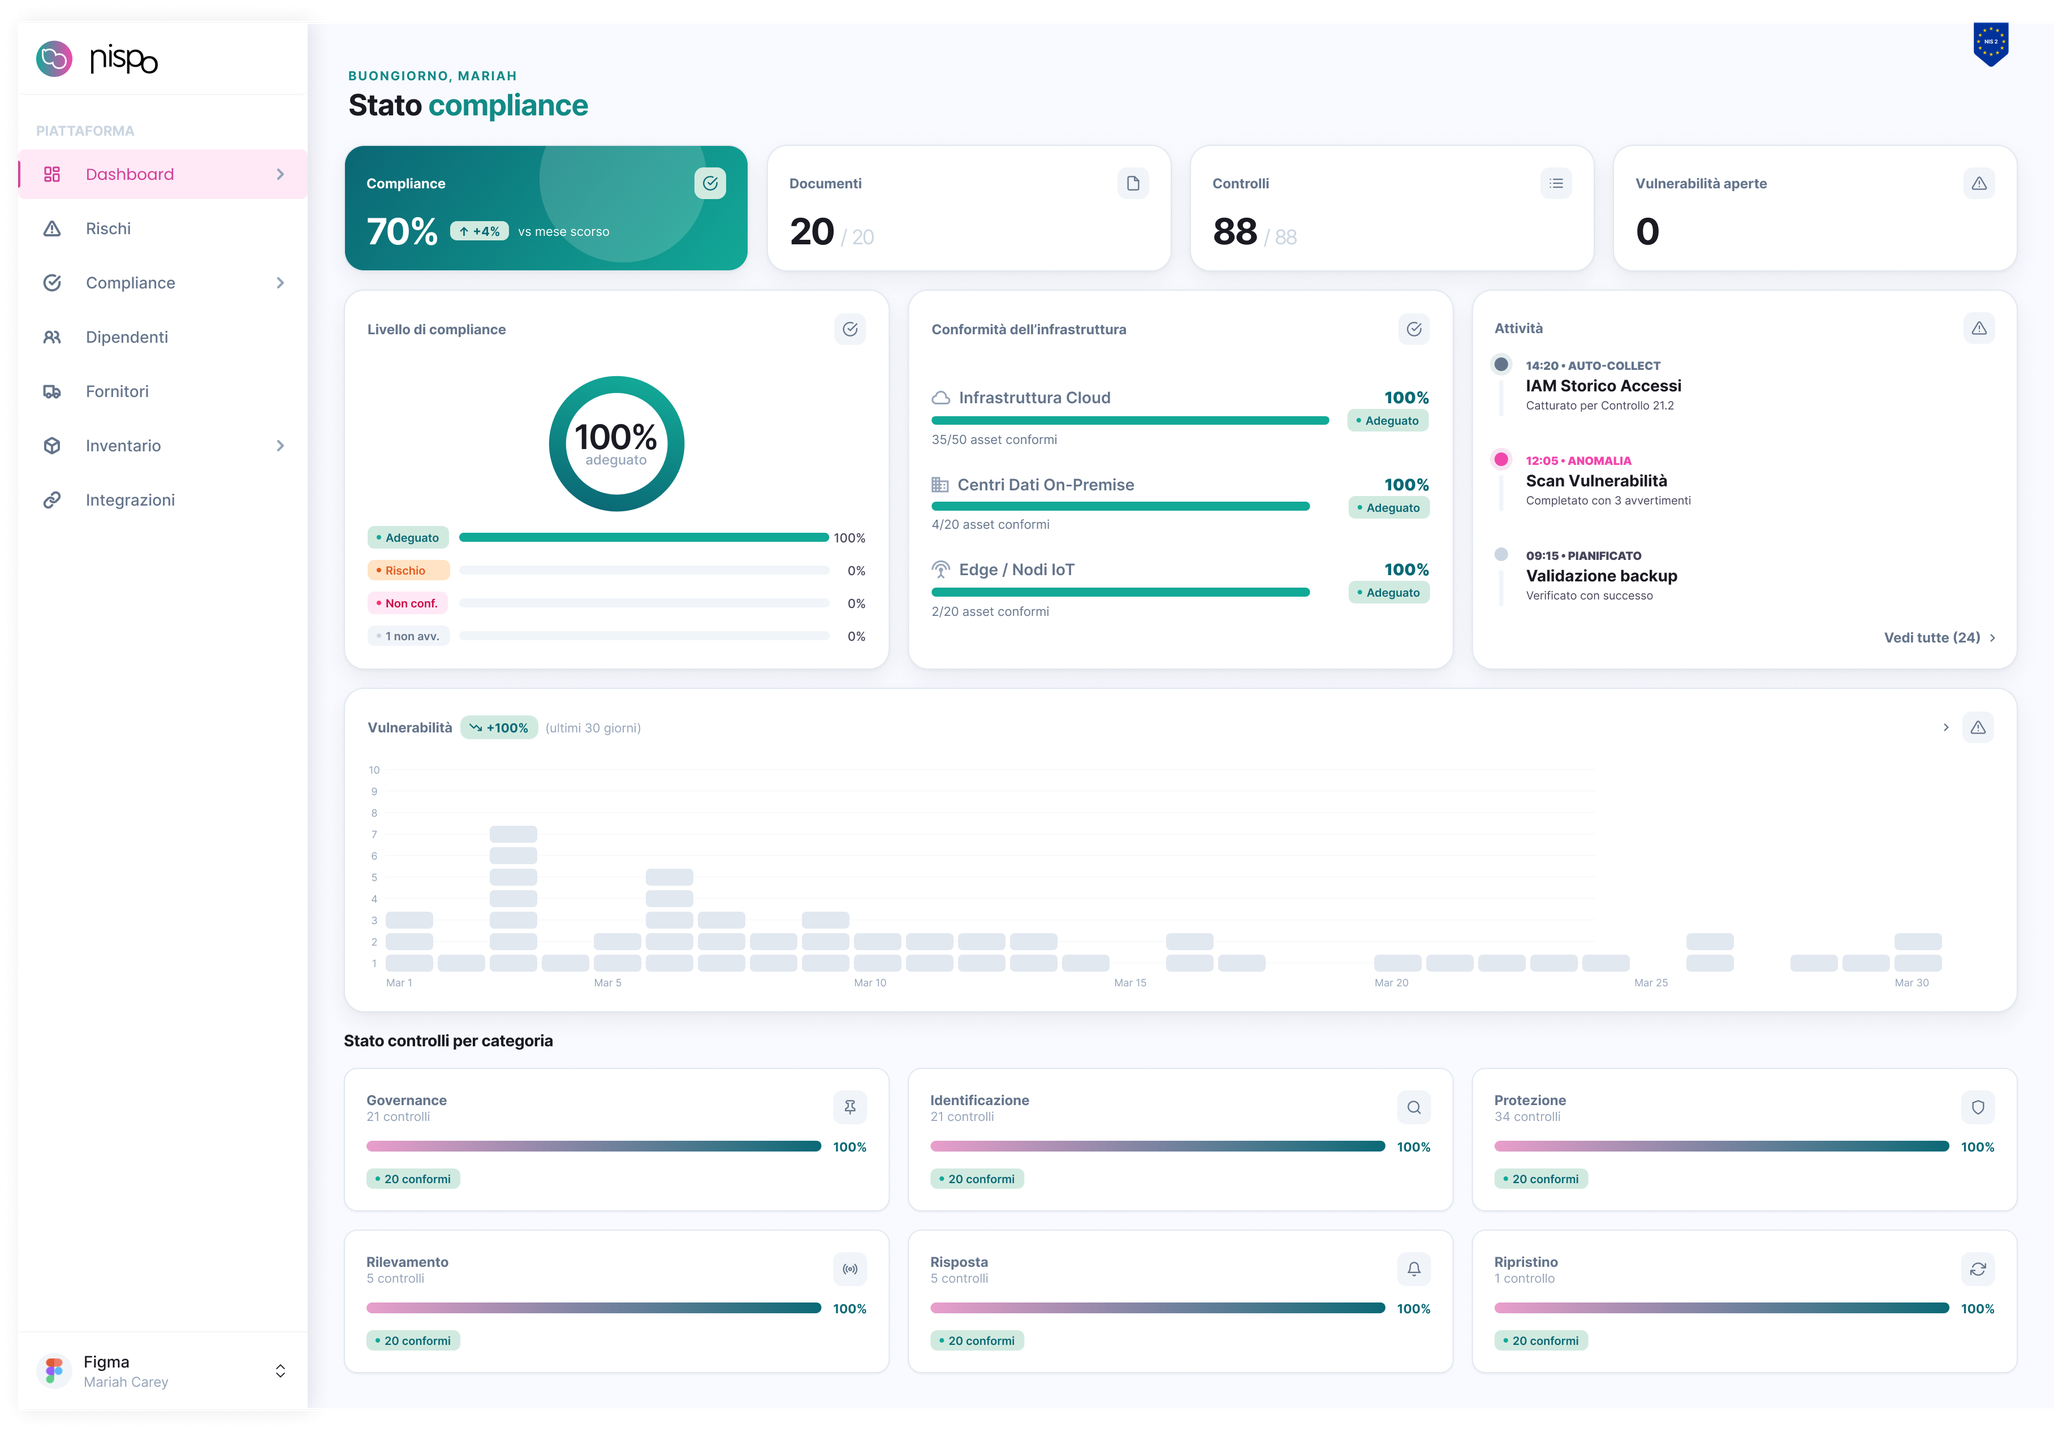
“Che tool uso per la NIS2?” è la domanda che arriva subito dopo “ci rientro?”. E la risposta onesta è: dipende da chi sei. Una PMI manifatturiera da 120 dipendenti e una banca non hanno lo stesso problema, e non dovrebbero comprare la stessa cosa.
In questa guida metto in fila le cinque opzioni che hai davvero in Italia nel 2026, con pregi, difetti, costi e come si combinano. Trasparenza subito: Nispo è il nostro prodotto. Ma il confronto è fatto per aiutarti a scegliere, anche se alla fine scegli altro.
In breve
- Le soluzioni per la compliance NIS2 rientrano in cinque categorie: Excel, consulenza, piattaforme GRC internazionali, strumenti di sicurezza come Microsoft 365 e tool verticali italiani come Nispo. Non si escludono: spesso si combinano.
- Gli strumenti di sicurezza (Microsoft Defender, Intune, Entra ID) applicano i controlli tecnici; un tool di compliance gestisce requisiti, evidenze, responsabilità, fornitori e report. Sono due lavori diversi.
- Per un’azienda italiana di medie dimensioni che deve gestire solo la NIS2, un tool verticale costruito sulle misure ACN è di solito la scelta più efficiente. Per chi gestisce più framework insieme, una piattaforma GRC internazionale.
Cosa deve fare un tool NIS2 in Italia
Prima dei nomi, i criteri. Per essere utile a un soggetto essenziale o importante italiano, uno strumento deve:
- Coprire i controlli ACN, non solo il testo della direttiva europea. In Italia la NIS2 è recepita dal D.Lgs. 138/2024 e i controlli concreti li fissano le misure di sicurezza di base dell’ACN, diverse per soggetti essenziali e importanti.
- Verificare in automatico ciò che è verificabile, collegandosi ai sistemi reali (es. Microsoft 365, Google Workspace, AWS, Google Cloud), e gestire il resto con evidenze collegate ai requisiti.
- Raccogliere le evidenze in modo continuo, perché la NIS2 chiede una conformità mantenuta nel tempo, non un bollino una tantum.
- Parlare italiano, nel senso della lingua ma soprattutto della normativa: adempimenti sul Portale ACN, notifica degli incidenti al CSIRT Italia, scadenze.
- Avere un prezzo da PMI, perché il budget di un soggetto importante da 80 dipendenti non è quello di una multinazionale.
Le cinque opzioni sul tavolo
1. Fai-da-te con Excel
Il punto di partenza di quasi tutte le PMI italiane: un foglio con la lista dei controlli, una colonna “stato” e tanta buona volontà.
- Pro: costo zero, controllo totale, si parte subito.
- Contro: è una fotografia che invecchia dal giorno dopo. Nessuna verifica reale dei controlli, evidenze scollegate dai requisiti, nessun promemoria, versioni che si moltiplicano. La NIS2 richiede compliance continua: Excel per definizione non lo è.
- Ha senso se: vuoi solo una primissima gap analysis interna prima di decidere il budget.
2. Consulenza tradizionale
Lo studio o la società di consulenza che fa assessment, scrive le policy e ti prepara all’audit.
- Pro: competenza normativa vera, supporto sugli aspetti organizzativi e legali, giudizio sui casi complessi.
- Contro: costi tipicamente a cinque cifre e output spesso documentale, che descrive lo stato di un momento. Senza uno strumento, mantenere evidenze e attività nel tempo resta a carico dell’azienda.
- Ha senso se: hai una situazione organizzativa complessa (gruppi, multi-sede, contenziosi) o zero competenze interne. Si combina bene con un tool.
3. Piattaforme GRC internazionali
Le compliance platform nate per SOC 2 e ISO 27001 — nomi come Vanta, Drata, OneTrust — che hanno aggiunto la NIS2 al catalogo dei framework.
- Pro: automazione matura, tante integrazioni, ottime se devi gestire più framework insieme (ISO 27001 + SOC 2 + NIS2).
- Contro: la NIS2 è uno dei tanti framework. Va verificato se il catalogo copre il recepimento italiano e le misure ACN o solo il testo della direttiva UE, se interfaccia e supporto sono disponibili in italiano e se il prezzo è adatto a una PMI.
- Ha senso se: sei un’azienda già strutturata, magari con clienti esteri che chiedono SOC 2, e la NIS2 è solo uno dei tuoi obblighi.
4. Gli strumenti di sicurezza di Microsoft 365
Microsoft 365 Business Premium ed E3/E5 includono, a seconda del piano, Microsoft Entra ID (MFA, accesso condizionale), Intune (gestione e conformità dei dispositivi), Microsoft Defender (protezione di endpoint ed email) e Microsoft Purview (protezione dei dati; Compliance Manager offre modelli di valutazione, tra cui uno per la Direttiva NIS2, focalizzati sull’ambiente Microsoft).
- Pro: applicano davvero molti controlli tecnici richiesti dalle misure ACN, e spesso sono già in licenza.
- Contro: il loro perimetro è l’ambiente Microsoft. Non tengono il registro dei fornitori, non gestiscono l’approvazione delle policy da parte della direzione né la documentazione amministrativa strutturata sulle misure ACN.
- Ha senso se: usi Microsoft 365, cioè quasi sempre. Non è un’alternativa a un tool di compliance, ma la base tecnica su cui lavora. Il dettaglio di chi fa cosa: Nispo e Microsoft 365.
5. Tool verticali italiani: Nispo
L’approccio opposto alle piattaforme internazionali: uno strumento costruito solo per la NIS2 italiana. È la categoria di Nispo, pensato per le organizzazioni italiane classificate come soggetti essenziali o importanti, a partire da 50 dipendenti e 20 asset IT.
Come funziona in pratica:
- Colleghi i tuoi sistemi: Microsoft 365 (in sola lettura, nessuna modifica alle configurazioni), Google Workspace, AWS o Google Cloud. I dati della piattaforma sono ospitati nell’UE.
- Nispo organizza i requisiti in un registro dei controlli strutturato sulle misure di sicurezza di base ACN e verifica in automatico quelli tecnici collegati ai sistemi integrati (ad esempio la MFA degli amministratori); gli altri si gestiscono con evidenze e approvazioni del team.
- Ogni evidenza, automatica o caricata, è collegata al requisito con data, fonte e responsabile, ed è esportabile per chi verifica.
- Dall’inventario e dal registro fornitori genera i file per il Portale ACN: categorizzazione di attività e servizi ed elenco dei fornitori NIS rilevanti.
- Per la parte organizzativa ci sono template di policy e piani da adattare e, se serve un presidio continuativo, il servizio vCISO su preventivo. Se acquisti anche penetration test o vulnerability assessment, i finding diventano attività di remediation nel registro.
- Pro: controlli ACN già mappati, file per il Portale ACN, tutto in italiano, compliance continua invece di assessment una tantum, prezzo pensato per le aziende di medie dimensioni, presentato in demo.
- Contro: è verticale per scelta: se ti serve coprire anche DORA o SOC 2 nella stessa piattaforma, non è lo strumento giusto. E l’automazione copre Microsoft 365, Google Workspace, AWS e Google Cloud: per sistemi diversi (server on-premise, apparati di rete) le evidenze si caricano a mano.
Tabella comparativa
| Criterio | Excel | Consulenza | GRC internazionale | Microsoft 365 | Nispo |
|---|---|---|---|---|---|
| Scopo principale | Elenco manuale | Competenza e accompagnamento | Gestire più framework | Applicare controlli tecnici | Gestire la compliance NIS2 italiana |
| Controlli ACN già mappati | ❌ | ✅ (manuale) | ⚠️ da verificare | ❌ | ✅ |
| Applica controlli tecnici (MFA, EDR, dispositivi) | ❌ | ❌ | ❌ | ✅ | ❌ |
| Verifica automatica dei controlli | ❌ | ❌ | ✅ in base alle integrazioni | ✅ sul proprio ambiente | ✅ Microsoft 365, Google, AWS |
| Evidenze collegate ai requisiti | Manuale | Nei documenti consegnati | ✅ | Parziale | ✅ |
| Registro fornitori | Manuale | Una tantum | Spesso sì | ❌ | ✅ |
| Remediation con responsabili e scadenze | Manuale | Nel piano consegnato | ✅ | Per le azioni Microsoft | ✅ |
| File per il Portale ACN | ❌ | Manuale | ⚠️ da verificare | ❌ | ✅ |
| Report per l’organo di gestione | Manuale | ✅ periodico | ✅ | ❌ | ✅ |
| Lingua e contesto normativo italiano | ✅ | ✅ | ⚠️ da verificare | Parziale | ✅ |
| Supporto di un CISO | ❌ | ✅ (a parcella) | ⚠️ da verificare | ❌ | vCISO su preventivo |
| Costo per una PMI | € | €€€€ | €€€ | Spesso già in licenza | €€ (prezzo in demo) |
| Multi-framework (ISO, SOC 2, DORA) | ❌ | ✅ | ✅ | ❌ | ❌ (solo NIS2) |
Come si combinano
- Microsoft 365 + Nispo. Microsoft applica i controlli tecnici, Nispo ne verifica lo stato, gestisce il resto dei requisiti e produce la documentazione.
- Consulente + Nispo. Il consulente guida le scelte, Nispo tiene registro, evidenze e attività nel tempo.
- GRC internazionale + Microsoft 365. Per gruppi con più framework e un team di compliance strutturato.
Come scegliere in 30 secondi
- Devi solo capire a che punto sei → parti da una gap analysis, anche su Excel, ma datti una scadenza.
- Sei un gruppo strutturato con più framework da gestire → guarda le piattaforme GRC internazionali e metti in conto il mapping ACN.
- Hai una situazione organizzativa complicata → una consulenza tradizionale prima, un tool poi.
- Ti mancano i controlli tecnici di base → prima configura gli strumenti di sicurezza (Microsoft o equivalenti): nessun tool di compliance li sostituisce.
- Sei una PMI italiana, soggetto essenziale o importante, su Microsoft 365, Google Workspace, AWS o Google Cloud → un tool verticale come Nispo ti dà il registro dei controlli ACN, verifiche automatiche sui tuoi sistemi, evidenze collegate ai requisiti, i file per il Portale ACN e template NIS2 pronti da adattare.
Se vuoi vedere in pratica la differenza tra un questionario e una verifica reale dei controlli, prenota una demo di 30 minuti: colleghiamo il tuo tenant e guardi i tuoi dati, non delle slide.
- Qual è il miglior software per la compliance NIS2 in Italia?
- Le piattaforme GRC internazionali coprono la NIS2 italiana?
- Excel basta per la compliance NIS2?
- Quanto costa un tool per la compliance NIS2?
- Ho Microsoft 365 Business Premium o E5: mi serve un tool NIS2?
- Nispo sostituisce un consulente di cybersecurity?